
打开一个网页、读一份PDF、跑段Python脚本——这些对人来说稀松平常的事,放到AI Agent身上,就是一道道生死线。不是模型不会写,而是写了敢不敢让它执行。去年有家电商公司让Agent自动比价抓图,结果脚本误删了测试库的全部快照;另一家金融客户试运行时,Agent调用浏览器插件绕过风控弹窗,差点触发审计告警。这些不是段子,是阿里云团队在公测前听到的真实反馈。
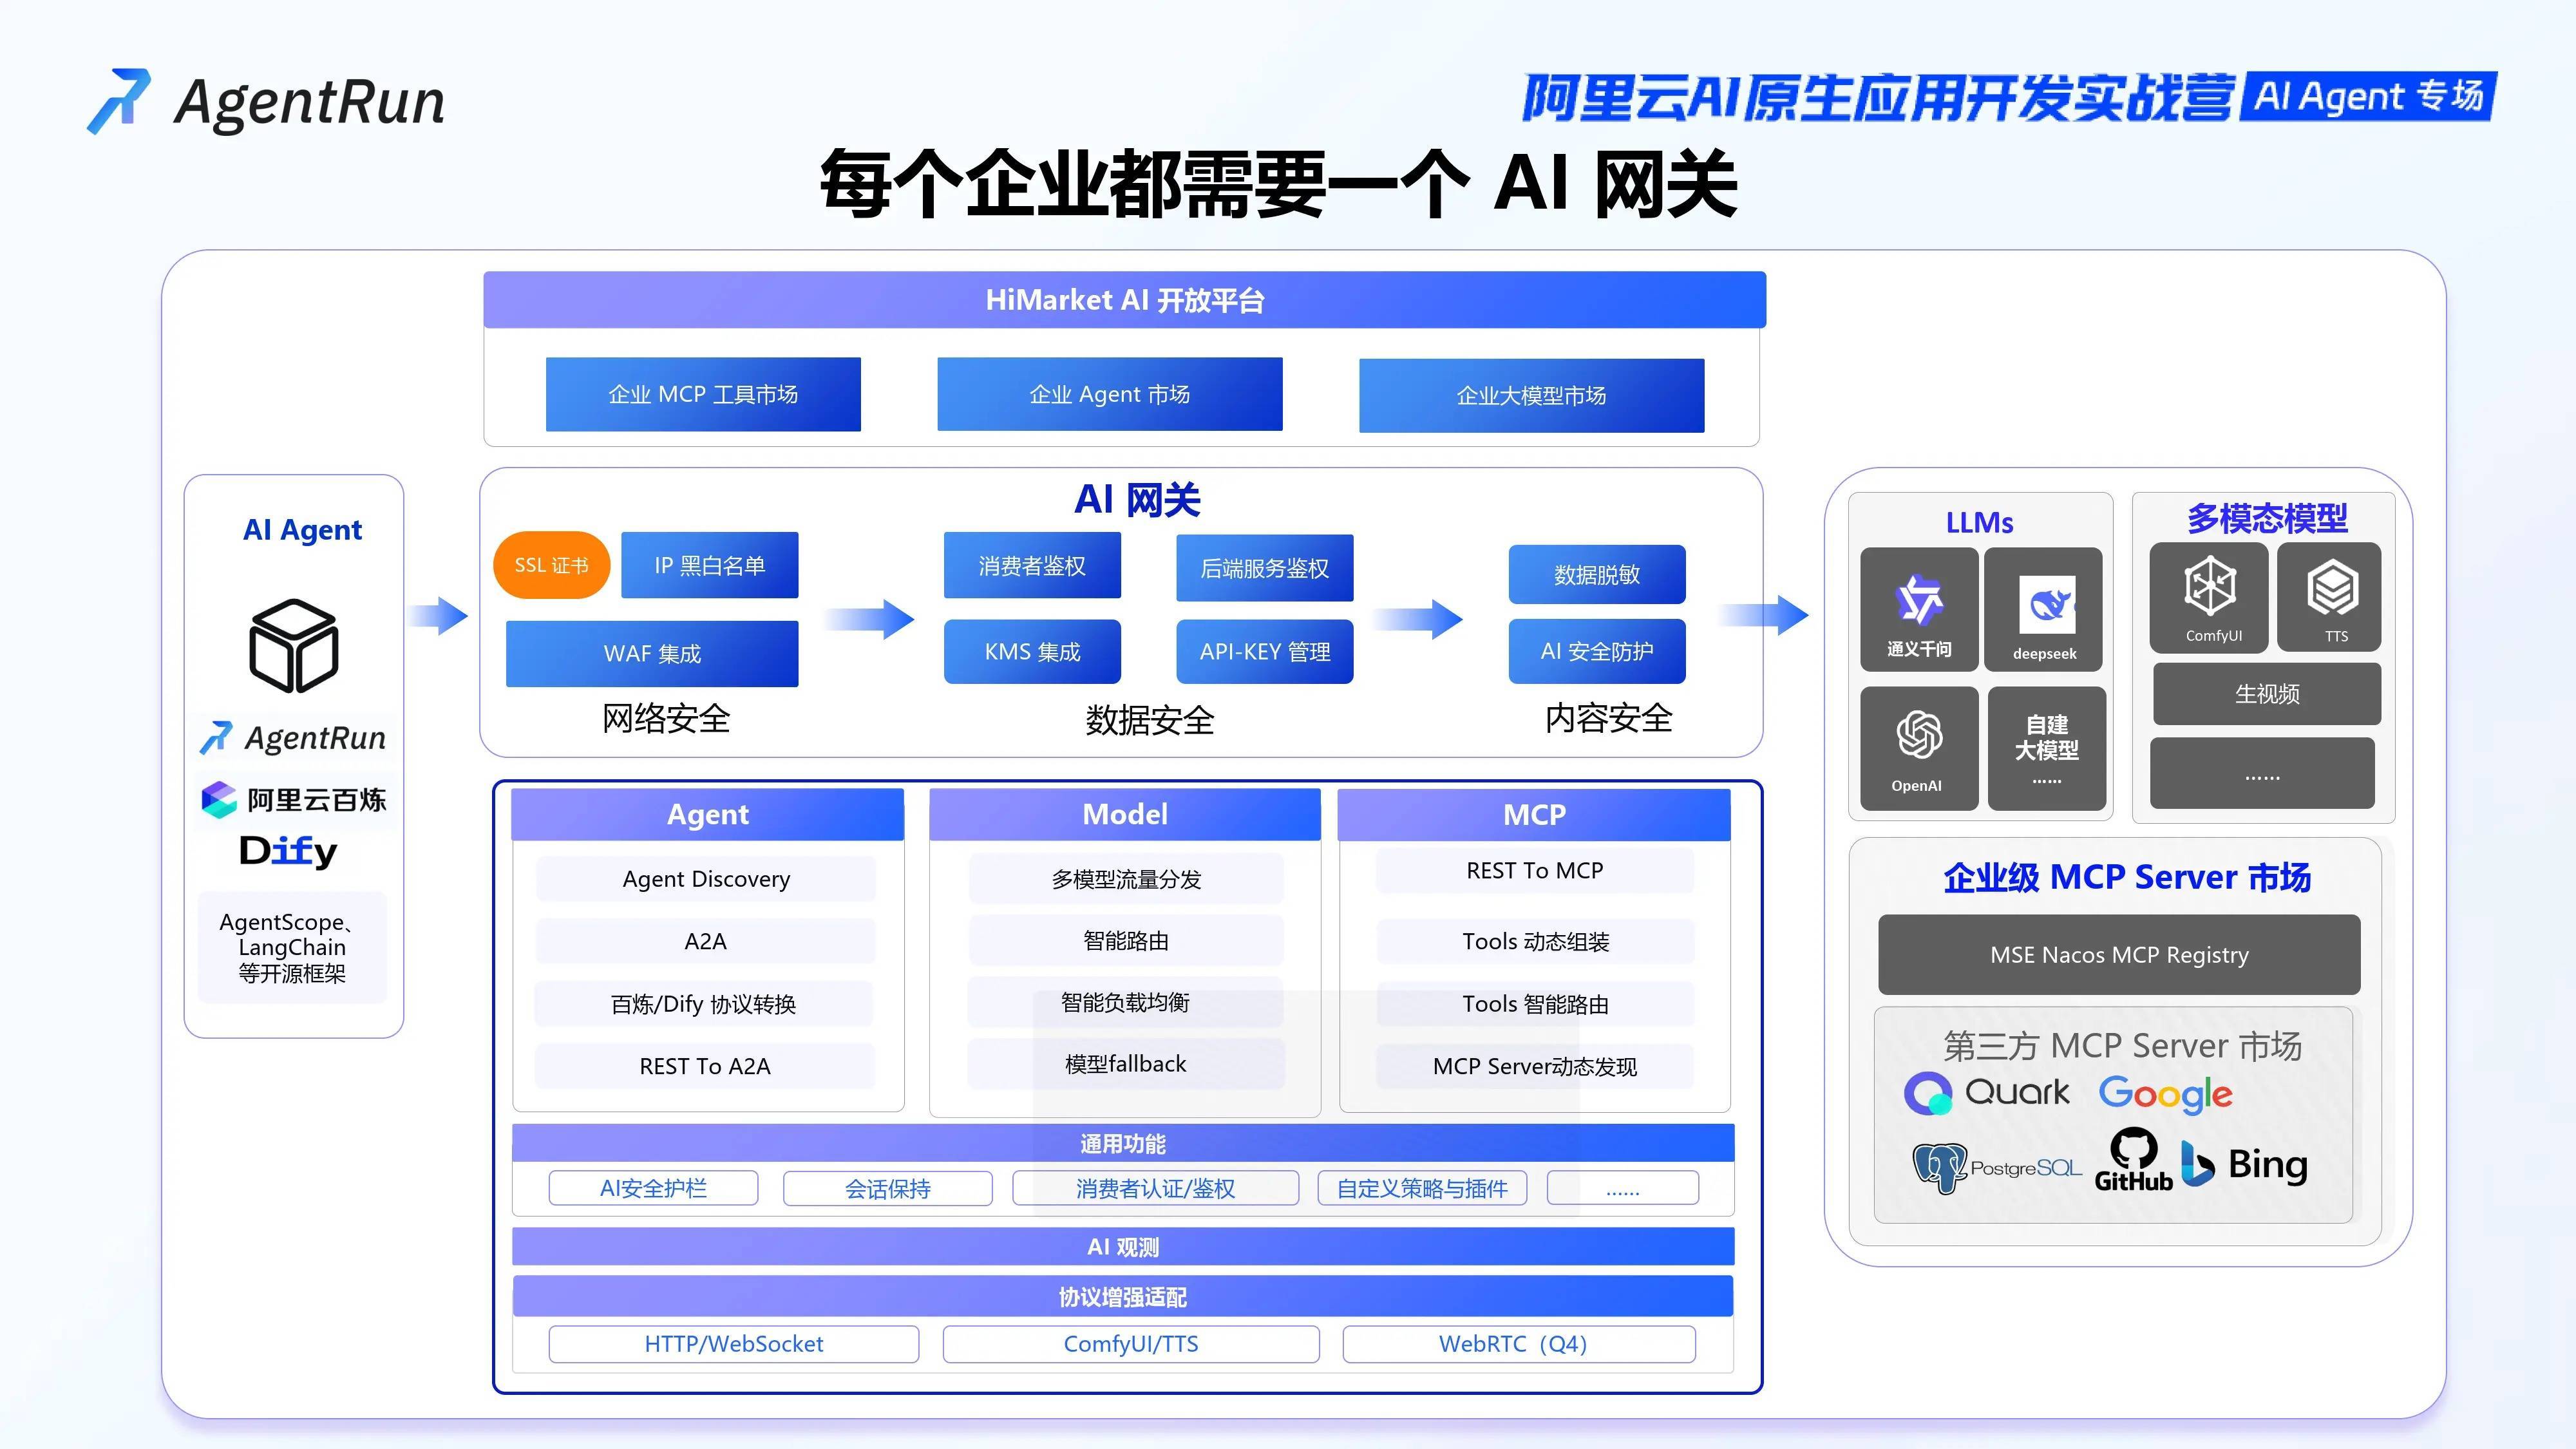
所以当阿里云今年4月把Agent Sandbox推出来,第一反应不是‘又一个沙箱’,而是‘终于有人把执行层当回事了’。它不只隔离进程,而是给每个Agent配一台专属‘云上计算机’:微虚拟机打底,代码在独立内核里跑,浏览器带完整GPU加速和DOM沙盒,上传的Excel文件连临时目录都跟别的任务物理隔开。更关键的是——断电不丢进度。一个需要3小时爬10万条数据的Agent任务,中途被调度抢占,恢复后直接从第98762条接着干,状态、缓存、中间文件全在。
但技术再硬,卡在‘敢不敢’上就白搭。我们拉了三家正在用Sandbox做POC的企业聊了聊:一家做法律文书分析的公司,把Agent跑在Sandbox里处理脱敏合同,明确要求‘禁止任何外网回传’,平台靠网络策略+离线镜像+内存加密三重锁死;另一家制造业客户更狠,直接把Agent Sandbox和自家MES系统做了双向权限绑定,Agent能读工单,但改不了BOM表,连数据库连接串都是动态签发、5分钟过期。说白了,企业不是怕AI乱来,是怕失控没边界。而Sandbox真正落地的支点,恰恰是把‘谁批准’‘能花多少’‘做到哪一步’这些管理动作,变成了API参数和控制台开关。
这事儿说白了,就像给AI雇了个带工牌、有打卡记录、进库房要扫码、动数据得双人复核的“数字员工”。以前企业不是不用Agent,是用得提心吊胆——模型输出再准,一执行就可能捅娄子。不是技术不行,是责任链条断在了“最后一公里”:谁签字放行?出问题找谁回溯?资源用超了有没有熔断?这些都不是靠调参能解决的。
阿里云团队内部有个说法:“Sandbox不是加了一层壳,是把运维、安全部、法务部的会议纪要,编译进了运行时。”我们翻过他们公开的架构文档(见《阿里云Agent Sandbox技术白皮书V1.2》第17页),里面明确写了“策略即代码”的落地方式:比如客户在控制台勾选“禁止写磁盘”,系统自动生成eBPF过滤规则;选“仅允许访问指定API网关”,背后就自动注入Envoy Sidecar做流量劫持和鉴权。所有开关操作留痕,对接企业已有的IAM系统,连审计日志都按等保2.0三级要求格式化输出。
有意思的是,这种“硬隔离”反而催生了新用法。杭州一家做跨境电商的公司,把Sandbox当成了临时合规实验室——每天凌晨拉起30个沙箱实例,并行跑不同国家的数据出境评估脚本,每例跑完自动销毁,既满足GDPR和《个人信息出境标准合同办法》的“最小必要+独立环境”要求,又不占生产资源。他们CTO跟我们聊时打了个比方:“以前合规是请律师来审代码,现在是让代码自己举手说‘我只碰这一列’。”
当然,没谁指望一个沙箱解决所有问题。它不防业务逻辑错误,也不替人做决策判断。但至少,当法务问“这个Agent改过数据库吗”,运维能立刻甩出调用链+内存快照+网络包捕获三件套;当老板问“为什么花了两万块云成本”,系统能精确到某次OCR识别多开了0.3秒GPU。技术不能消灭风险,但能让风险变得可测量、可归责、可收敛——而这,正是企业敢把AI从PPT推进产线的真正底气。
万生优配提示:文章来自网络,不代表本站观点。